Headra: Extensión mínima de interceptación de encabezados para el desarrollo web
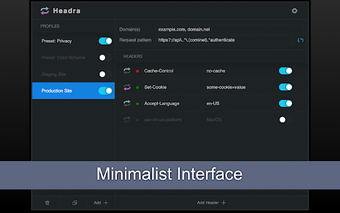
Headra, desarrollado por daleyjem (James Daley), es una extensión de navegador minimalista para interceptar y editar el tráfico HTTP durante el desarrollo y las pruebas de seguridad. Permite a los usuarios establecer, agregar o eliminar encabezados de solicitud y respuesta, utilizar coincidencias de URL con regex, y experimentar con la modificación del cuerpo y el estado para una depuración avanzada. La extensión incluye importación/exportación de perfiles, reglas específicas de dominio y ajustes preestablecidos para acelerar la configuración. Destinada a desarrolladores web, ingenieros de QA e investigadores de seguridad, mantiene las configuraciones locales para proteger la privacidad.
Lo que Headra está diseñado para hacer en un flujo de trabajo de desarrollo
Headra se centra en la manipulación HTTP dirigida en lugar de la inspección completa de proxy, proporcionando una interfaz compacta para editar encabezados y probar el comportamiento de la API. Acciones principales incluyen establecer, agregar o eliminar encabezados de solicitud y respuesta y aplicar coincidencias de URL basadas en regex. La extensión también lista controles experimentales para cambiar cuerpos de respuesta y códigos de estado, ofreciendo a los desarrolladores formas rápidas de simular respuestas variadas del servidor sin una herramienta de proxy separada.
Cómo se adapta al uso diario y al rendimiento percibido
La extensión enfatiza una interfaz de usuario minimalista y libre de distracciones y es señalada por los usuarios como una alternativa ligera a herramientas de encabezado más complejas, lo que puede hacer que sea más rápido configurarla para pequeñas tareas de depuración. La gestión de perfiles, los ajustes preestablecidos y el alcance de reglas específicas de dominio reducen la configuración repetitiva al cambiar de proyectos. Dado que las instalaciones mantienen las reglas localmente, el flujo de trabajo se mantiene compacto y evita mover datos entre servicios durante las pruebas rutinarias.
Qué hace respecto a la privacidad de la configuración y el almacenamiento
Headra adopta una postura de privacidad primero: el desarrollador afirma que la extensión no recopila, vende ni comparte datos de usuarios, y todas las configuraciones permanecen almacenadas localmente. Las operaciones de importación, exportación, copia de seguridad y restauración integradas operan con el almacenamiento del navegador, permitiendo a los equipos migrar o compartir perfiles sin almacenamiento externo. La notificación de errores en tiempo real ayuda a prevenir que reglas inválidas sean guardadas accidentalmente.
Cómo se compara con herramientas de tráfico más grandes y quién debería usarla
A diferencia de suites de depuración más voluminosas, Headra deliberadamente reduce su alcance a la edición de encabezados y las intercepciones específicas, lo que se adapta a desarrolladores e investigadores que necesitan una herramienta enfocada. El proyecto es de código compartido en GitHub, fomentando la inspección y contribución de la comunidad. Funciona en Chrome y otros navegadores basados en Chromium y tiene una versión multiplataforma para Firefox, lo que la hace útil para pruebas en múltiples navegadores donde un gestor de encabezados ligero es suficiente.
Opción práctica para desarrolladores que quieren una herramienta de encabezado enfocada
Headra es una opción práctica para desarrolladores y testers de seguridad que necesitan control local y conciso sobre los encabezados HTTP sin un proxy pesado. Espera un flujo de trabajo compacto y código fuente visible para la comunidad; ten cuidado con sus ediciones experimentales de cuerpo/estado. Debido a que Chrome muestra una alerta de 'depuración' estándar cuando las extensiones utilizan la API de depuración, habilita la extensión en un perfil de navegador separado mientras evalúas sus privilegios de depuración.